17 ноября 2026
PyPI отправил в карантин заражённые версии Microsoft Agent Framework
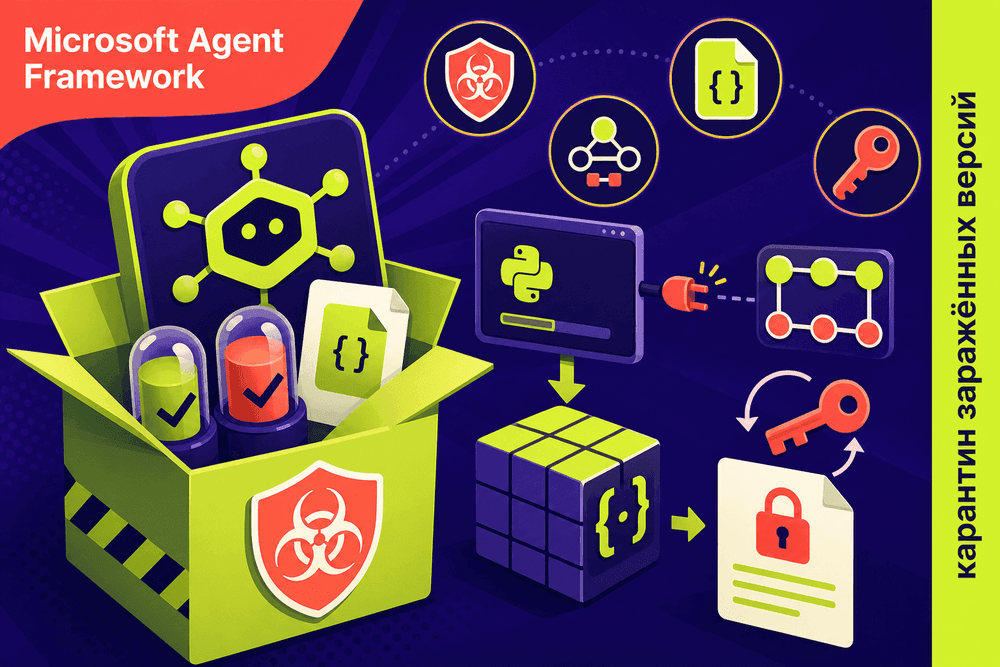
PyPI изолировал релизы agent-framework 1.26.1 и 1.26.2 после обнаружения встроенного стилера, который срабатывал не при импорте библиотеки, а при любом запуске Python в заражённом окружении. По разбору инцидента, механизм запускался через .pth и собирал переменные окружения, файлы с учётными данными и токены из Azure, Azure DevOps и CI/CD-систем; в 1.26.2 добавилась попытка получить OIDC-токены GitHub Actions.
Для команд это не история про «удалить пакет и забыть»: если такая версия хоть раз запускалась на runner’е, в dev-контейнере или образе, безопаснее считать доступные ей секреты скомпрометированными. Последней известной безопасной базой исследователи называют 1.26.0; также они советуют проверить lock-файлы, CI-логи, собранные образы и пересоздать затронутые окружения с ротацией ключей и токенов.